A pergunta começa depois do arquivo salvo
Imagine uma envasadora cujo computador de engenharia deixa de funcionar. Há uma cópia do programa, mas ninguém sabe se o software necessário está disponível ou quem consegue acessar a licença. É um exemplo hipotético: o arquivo existe; a capacidade de recuperação ainda é uma pergunta.
O NIST, instituto norte-americano de padrões e tecnologia, publicou em 17 de junho de 2026 o OT Backup Quick Start Guide, SP 1339, de Toby Maysey, Michael Powell, Jake Steel e Stephanie Sarvia. O documento trata a cópia, o teste e os exercícios de recuperação como partes do mesmo trabalho. Não é uma novidade anunciada hoje, mas uma referência de 2026 para uma decisão atual da fábrica.
OT é a sigla em inglês para tecnologia operacional: os sistemas que monitoram ou controlam equipamentos e processos físicos. A aplicação ao envase feita aqui é editorial; o guia não apresenta um estudo de desempenho em envasadoras brasileiras.
Referências desta seção: [1] NIST / National Cybersecurity Center of Excellence, Estados Unidos [2] National Institute of Standards and Technology, Estados Unidos [4] Australian Signals Directorate / Australian Cyber Security Centre e agências parceiras [5] NIST Computer Security Resource Center, Estados Unidos
O que precisa acompanhar a cópia
O NIST inclui no planejamento programas, configurações, firmware — o software interno dos dispositivos —, arquivos da interface de operação, ferramentas do fornecedor e licenças. Também recomenda considerar as dependências da infraestrutura e manter os recursos de engenharia necessários à recuperação.
Na envasadora, a conversa pode começar por um equipamento: qual conjunto seria necessário para recuperar seu controlador lógico programável, o CLP, e a tela usada pelo operador? Essa pergunta não se resolve contando arquivos numa pasta. É preciso saber o que o conjunto cobre e o que continua dependendo de outro sistema ou fornecedor.
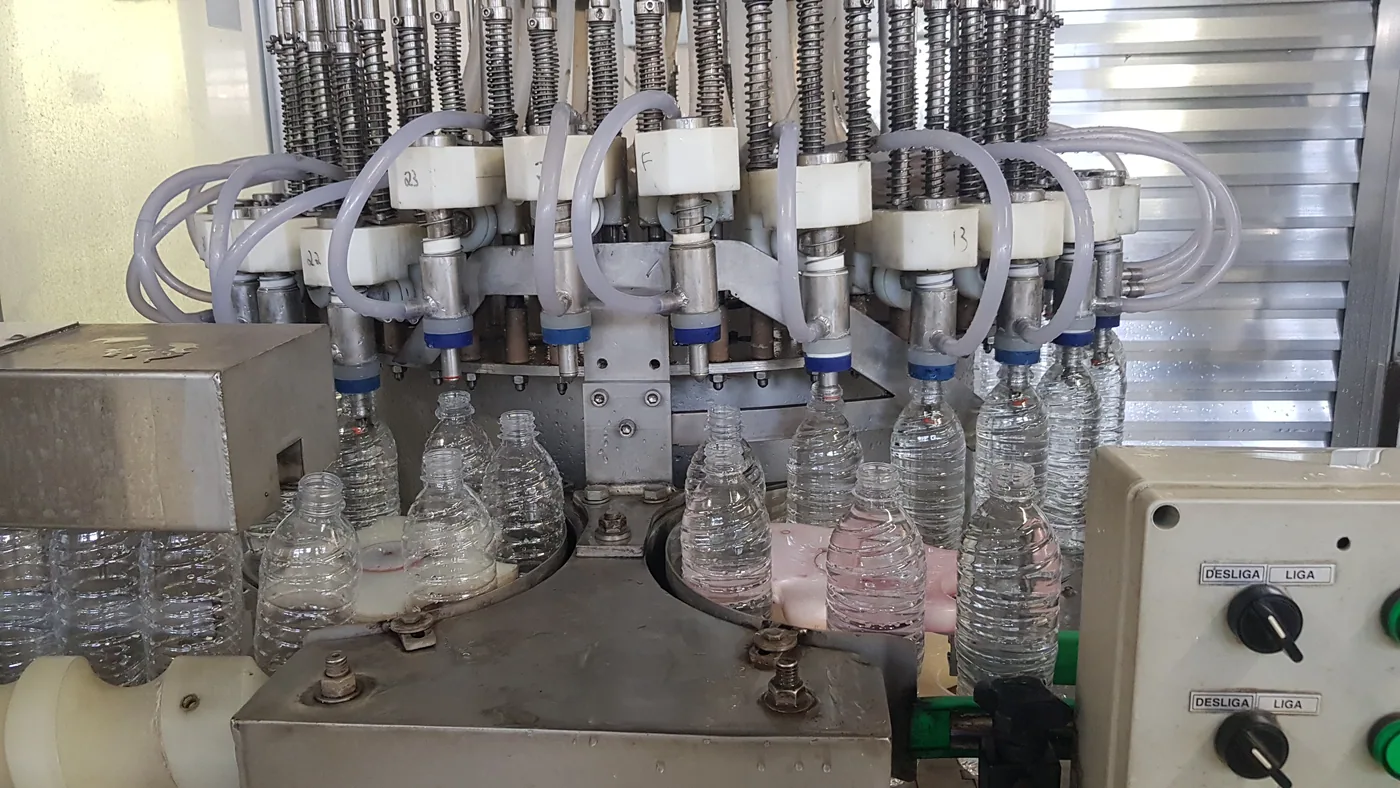
A fotografia de arquivo abaixo situa o tema na operação de envase. Ela não revela a arquitetura de automação da máquina nem demonstra que exista backup ou capacidade de recuperação.
Referências desta seção: [1] NIST / National Cybersecurity Center of Excellence, Estados Unidos
Duas decisões que não cabem no mesmo prazo
O centro nacional de cibersegurança da Nova Zelândia, NCSC, distingue o objetivo de ponto de recuperação, RPO, do objetivo de tempo de recuperação, RTO. O primeiro orienta quanta informação a organização admite perder; o segundo, em quanto tempo precisa recuperar a disponibilidade. Essas escolhas influenciam frequência, mídia e local de armazenamento das cópias.
Como exemplo editorial, um histórico que recebe registros continuamente e uma configuração alterada ocasionalmente não pedem necessariamente a mesma frequência de cópia. Mas a configuração menos alterada pode ser essencial para retomar uma atividade. Frequência de mudança e importância operacional são perguntas diferentes.
Não há prazo universal proposto nesta matéria. O gestor define a necessidade do negócio com os responsáveis técnicos; o teste mostra se os meios disponíveis conseguem atendê-la.
Referências desta seção: [3] National Cyber Security Centre, Nova Zelândia
Uma cópia também pode ficar indisponível
O NCSC neozelandês recomenda combinar locais e mídias e manter cópia fora do ambiente conectado, além de proteger os dados contra acesso indevido e danos físicos. Também alerta para a necessidade de conservar equipamentos e software capazes de ler o formato do backup ao longo da retenção.
A orientação australiana de 2 de outubro de 2024 acrescenta uma objeção importante: se um invasor permaneceu no ambiente, por que confiar automaticamente nas cópias? Restaurar um arquivo não responde, sozinho, se ele representa um estado confiável.
Para a reunião de gestão, vale propor um cenário: o computador habitual está indisponível e o fornecedor principal não atende. A equipe ainda sabe onde está a cópia protegida, quem pode acessá-la e que apoio será necessário? A resposta deve apontar responsáveis e evidências, não expor credenciais em planilhas abertas.
Referências desta seção: [3] National Cyber Security Centre, Nova Zelândia [4] Australian Signals Directorate / Australian Cyber Security Centre e agências parceiras
O ensaio não deve virar uma intervenção improvisada
A SP 1339 recomenda testes recorrentes de restauração em sistemas que não estejam em produção, para verificar a confiabilidade da mídia, exercitar o procedimento e conferir a integridade funcional do sistema restaurado. O teste também deve produzir melhorias no processo de recuperação.
A publicação australiana ressalta que até uma tarefa de backup pode afetar o ambiente físico: por exemplo, ao disputar recursos de uma rede usada por mensagens de controle críticas. Ela recomenda envolver a engenharia nos planos e nos processos de recuperação.
Este guia, portanto, não é uma sequência de comandos para conectar dispositivos, copiar controladores em operação ou reiniciar máquinas. Ambiente de teste, método e autorização precisam ser definidos pelos responsáveis pela instalação. Recuperar a automação não equivale a autorizar a retomada da linha.
Referências desta seção: [1] NIST / National Cybersecurity Center of Excellence, Estados Unidos [4] Australian Signals Directorate / Australian Cyber Security Centre e agências parceiras
O resultado útil é uma pendência que alguém consegue resolver
A proposta editorial abaixo organiza uma conversa entre gestão, automação e suporte. Não é um formulário obrigatório nem uma certificação. Seu objetivo é tornar visível o que foi demonstrado e o que continua desconhecido.
| Pergunta | Registro útil |
|---|---|
| Que parte da operação foi considerada? | Equipamento ou sistema e fronteira do teste. |
| O que foi realmente demonstrado? | Evidência de restauração; não apenas de cópia concluída. |
| O que faltou ou impediu o exercício? | Dependência identificada e responsável pelo encaminhamento. |
| Qual decisão ficou para depois? | Pendência, responsável e data combinada de retorno. |
Referências desta seção: [1] NIST / National Cybersecurity Center of Excellence, Estados Unidos [3] National Cyber Security Centre, Nova Zelândia [4] Australian Signals Directorate / Australian Cyber Security Centre e agências parceiras
Até onde a evidência permite ir
As fontes são guias institucionais, não ensaios que mediram redução de paradas no setor de águas envasadas. Por isso, não há percentual de economia, promessa de recuperação ou lista que sirva para qualquer máquina. As orientações neozelandesas são gerais; as do NIST e da publicação australiana abordam particularidades industriais.
O aprendizado é de gestão: substituir “temos backup” por uma descrição verificável do que pode ser recuperado, em quais condições e com quais dependências ainda abertas.
Referências desta seção: [1] NIST / National Cybersecurity Center of Excellence, Estados Unidos [3] National Cyber Security Centre, Nova Zelândia [4] Australian Signals Directorate / Australian Cyber Security Centre e agências parceiras
PARA LEVAR À ROTINA
Na próxima conversa com automação e suporte, peça a evidência da última restauração testada e a lista de dependências ainda não resolvidas. Ter o arquivo é o começo, não a demonstração de recuperação.
Fontes e referências
As datas individuais de consulta estão registradas abaixo. Atualizações pontuais não renovam a checagem de todas as referências.
- OT Backup Quick Start Guide — NIST SP 1339 ↗
NIST / National Cybersecurity Center of Excellence, Estados Unidos · oficial · consultado em 26/10/2026
PDF integral, duas páginas, junho de 2026: escopo das cópias, dependências, recursos necessários, testes fora da produção e aprendizagem com exercícios. Guia técnico, não estudo de envasadoras nem obrigação brasileira. - OT Backup Quick Start Guide — ficha bibliográfica ↗
National Institute of Standards and Technology, Estados Unidos · oficial · consultado em 26/10/2026
Campos Published e Author(s): 17/06/2026; Toby Maysey, Michael Powell, Jake Steel e Stephanie Sarvia; DOI 10.6028/NIST.SP.1339. Mesma origem do guia, não confirmação independente. - Implement and test backups ↗
National Cyber Security Centre, Nova Zelândia · oficial · consultado em 26/10/2026
Seções Understand the data in your environment, RPO/RTO, How to configure backups, Testing e Protection: prioridades, objetivos, proteção e testes. Orientação geral, não específica de envase. Frequências exemplificativas não foram transferidas para a matéria. - Principles of operational technology cyber security ↗
Australian Signals Directorate / Australian Cyber Security Centre e agências parceiras · oficial · consultado em 26/10/2026
Publicado e revisado em 02/10/2024. Princípios 1 e 2: confiabilidade das cópias após incidente, riscos de atividades no ambiente operacional, dependências e participação da engenharia. Documento conjunto; suas agências signatárias não foram contadas como confirmações separadas. - NIST SP 1339 — situação no catálogo oficial ↗
NIST Computer Security Resource Center, Estados Unidos · oficial · consultado em 26/10/2026
Document History: SP 1339 (Final), 17/06/2026. Registro consultado para conferir situação editorial; não é fonte independente do NIST.
Encontrou algo que precisa de correção? Avise a CAVE, indicando o artigo, o trecho e uma fonte.